Вредоносное ПО взломало 65% российских компаний в первой половине 2026 года
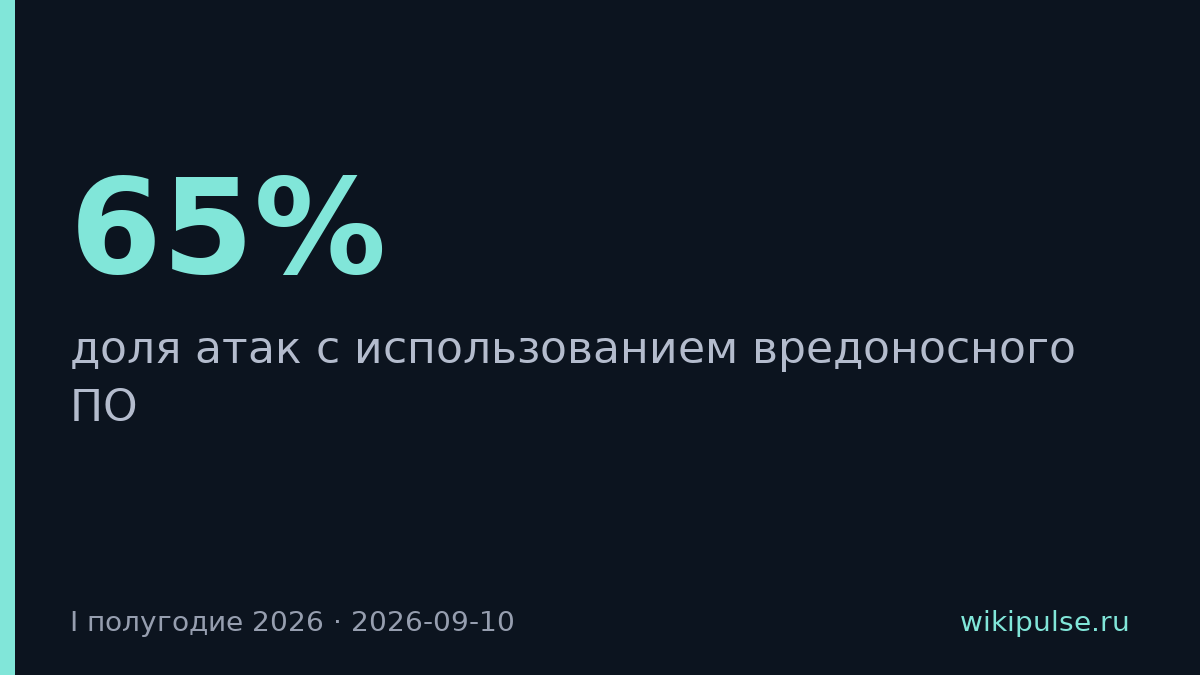
В первой половине 2026 года вредоносное ПО стало инструментом взлома в 65% атак на российские компании, показало исследование Positive Technologies. Microsoft Office — Word и Excel — используются в 26% всех способов доставки вредоноса: документы привычны для рабочих процессов и стали удобным вектором атаки.
По словам аналитиков, современный документ — это не просто контейнер для вредоноса, а полноценный инструмент для запуска и закрепления кода в системе. Электронная почта остаётся основным каналом распространения угроз, но к ней добавляются мессенджеры, загрузки из непроверенных источников и проникновения через уязвимые внешние сервисы.
Источник: Коммерсантъ
Что мы знаем о компании
Positive Technologies
- Выручка за 2024
- 22,2 млрд ₽
- В рейтингах
- 65-е место — Национальный рейтинг рекламных агентств 2025: Маркетинговые услуги, 2025
- Chief Evangelist Officer
- Алексей Лукацкий
- PT SWARM нашла 17 уязвимостей в SCADA «Каскад-АСУ» 2026-10-01
- Выступление Владимира Кочеткова и Радды Юрьевой (Positive Technologies) на встрече OWASP Russia в мае 2026 2026-09-29
- Positive Technologies перешла на собственный антивирус MaxPatrol EPP для защиты инфраструктуры от массовых и известных к 2026-09-29
- Positive Technologies добавила графы в аудит кода с ИИ-агентами 2026-09-29
Новости этого рынка выходят у нас в телеграме первыми — @wikipulse.